


Розслідування в Австралії
В Австралії вийшло документальне розслідування, яке показало потенційні кіберризики, пов’язані зі стрімким зростанням кількості китайських електромобілів на дорогах країни. У матеріалі наголошується, що автовиробники отримують доступ до справжньої скарбниці інформації з кожної машини. Сучасні автомобілі здатні збирати величезні обсяги даних — не лише про швидкість, стан систем чи маршрут, а й потенційно про самих користувачів.
Йдеться про те, що автомобіль уже давно не є просто механічним пристроєм. Він перетворився на комп’ютер на колесах із камерами, мікрофонами, сенсорами, GPS і постійним підключенням до інтернету. Через це питання приватності та кібербезпеки стають такими ж важливими, як і характеристики двигуна, батареї чи шасі.
Xpeng і BYD у центрі уваги
Розслідування зосередилося переважно на двох китайських брендах електромобілів: Xpeng і BYD. Щодо Xpeng, то, за твердженнями журналістів, анонімне джерело всередині компанії нібито могло відстежувати G6, який отримала редакція. Джерело могло бачити місцезнаходження автомобіля, швидкість, зайнятість сидінь і навіть кут повороту керма. Ця інформація та інші дані, ймовірно, були доступні компанії в Китаї.
Такий сценарій підкреслює потенційні ризики для національної безпеки, адже чутливі дані можуть передаватися до Китаю. Ситуація стає ще складнішою, коли китайські автомобілі купують самі державні службовці. Австралійська організація з безпеки попереджала міністрів і держслужбовців не вести чутливих розмов у машинах і не підключати до них робочі пристрої. Водночас немає прямої вказівки, які саме автомобілі їм можна або не можна купувати.
Фактично міністр торгівлі Австралії Дон Фаррелл має BYD Shark 6, а міністр з питань зміни клімату та енергетики Кріс Боуен їздить на Xpeng G6. Це демонструє, наскільки тісно питання особистого вибору автомобіля переплітається з ширшими дискусіями про технологічну залежність, приватність і державну безпеку.
Небезпека зламу


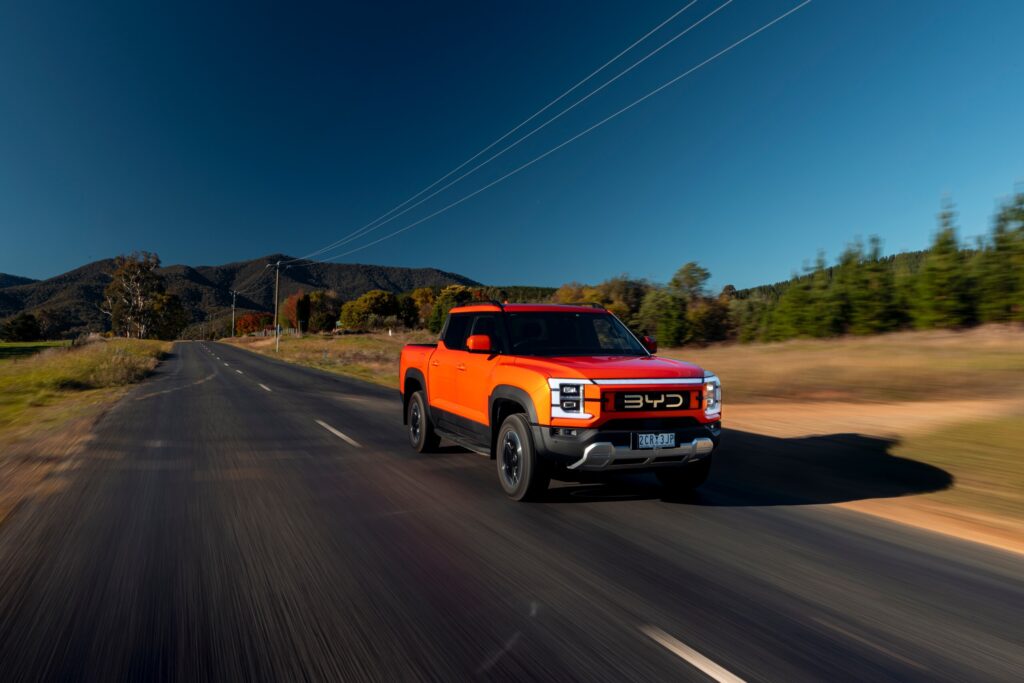
Розслідування пішло ще далі й показало, що може зробити хакер, якщо отримає достатньо часу та доступу. Ден Хрещук, фахівець із кібербезпеки, який спеціалізується на автомобілях, отримав BYD Shark 6 на два тижні. Після виявлення вразливості він зміг досить легко отримати доступ до систем автомобіля.
«Доступ, який ми використали, навіть не був захищений паролем», — сказав він.
Хрещук міг заблокувати водія всередині автомобіля, гучно вмикати музику, керувати двірниками та світлом навіть під час руху. Такі дії можуть дратувати, відволікати й потенційно бути небезпечними. Але найтривожніше почалося тоді, коли хакер отримав доступ до внутрішніх мікрофонів салону.
Він міг слухати потенційно чутливі розмови, зокрема телефонні дзвінки. Більше того, Хрещук зміг записати голос журналіста й обрізати команду активації Apple, щоб потім відтворити її через динаміки Shark. Коли пролунало «Hey Siri», до нього додалися команди самого хакера, і iPhone почав розкривати різноманітну інформацію. Серед неї були дата народження користувача, номер телефону та навіть контакти з телефонної книги. Один із цих контактів виявився номером телефону прем’єр-міністра Австралії.
Чи варто хвилюватися?
Питання національної безпеки вже спонукало інші країни, зокрема Велику Британію та Польщу, заборонити китайські автомобілі на чутливих об’єктах. Водночас наразі немає доказів того, що Китай просив своїх автовиробників шпигувати за іншими країнами. Однак британські законодавці торік зауважували, що китайський уряд має законні права на доступ до даних, які збирають камери, сенсори та радарні системи в автомобілях, створених із використанням китайських технологій.
Але чи означає це, що китайські автомобілі за визначенням є ненадійними? Можна стверджувати, що проблеми з автомобільною безпекою не є новими й не обмежуються лише китайськими брендами. У 2023 році дослідження Mozilla виявило, що всі 25 автомобільних брендів, які воно перевірило, отримали попередження «Конфіденційність не включена» через погане поводження з даними споживачів.
Два бренди, Nissan і Kia, навіть відстежували «сексуальну активність» водіїв та інформацію про «сексуальне життя» власників відповідно. Крім того, 84% опитаних брендів продавали зібрані дані третім сторонам. Також було чимало випадків, коли хакери нібито отримували доступ до найрізноманітніших автомобілів, включно з Tesla, Kia і Subaru. У час, коли кожен пристрій — великий чи малий — збирає якнайбільше даних про користувача, можливо, настав момент, коли всі автомобілі мають потрапити під ретельніший контроль щодо безпеки та політик приватності.

На тлі цього розслідування стає зрозуміло, що питання не зводиться лише до країни походження автомобіля. Йдеться про ширшу проблему: сучасні машини перетворилися на потужні збирачі даних, які можуть знати про водія більше, ніж він сам усвідомлює. Виробники, регулятори та користувачі мають вимагати прозорості: які саме дані збираються, де вони зберігаються, кому передаються і наскільки добре захищені.
Якщо залишити це без належної уваги, ризики стосуватимуться не лише китайських брендів, а й автомобілів загалом. Для Австралії та інших країн це також питання національної безпеки, адже навіть один доступ до мікрофона чи телефонної книги може мати серйозні наслідки. Водночас важливо не перетворювати технологічне суперництво на вибіркові страхи: стандарти кібербезпеки та приватності повинні бути однаковими для всіх виробників, незалежно від того, де вони розташовані.