 by
BYD відповідає на скандал навколо Shark 6
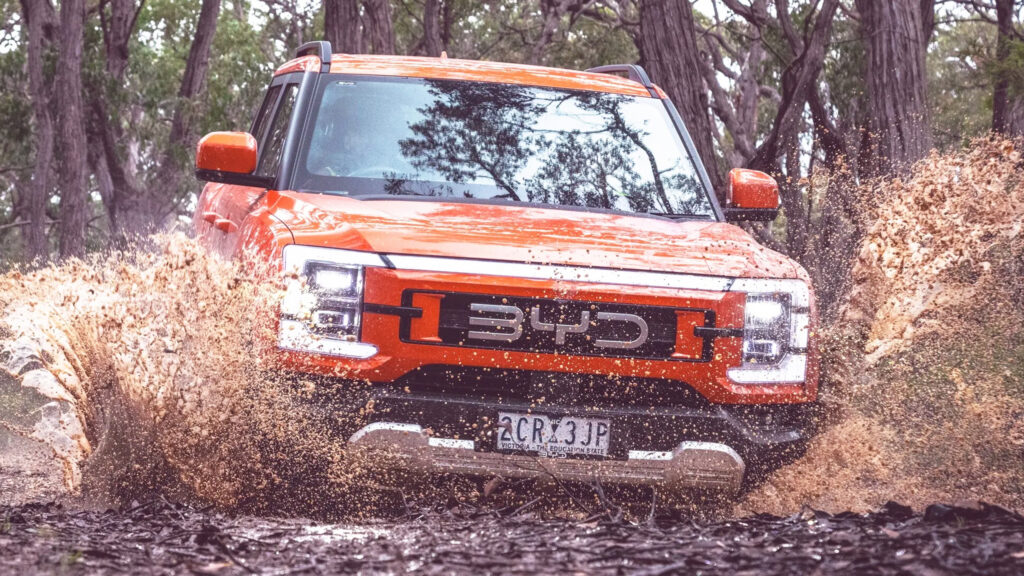
BYD швидко відреагувала на занепокоєння щодо кібербезпеки популярного пікапа Shark 6 після виходу австралійського документального фільму. У ньому показали, наскільки легко, за версією авторів, можна зламати цей автомобіль. Китайський виробник також пояснив, як саме хакер отримав контроль над фарами та склоочисниками плагін-гібрида.
У програмі Four Corners на ABC експерту з кібербезпеки Дену Хрещуку дали Shark 6 на два тижні. За цей час він, як стверджується у фільмі, зміг слухати внутрішні мікрофони, керувати замками дверей і втручатися в роботу аудіосистеми пікапа. Щоб не підказувати іншим хакерам, подробиці того, як саме він отримав доступ, у програмі не розкрили.
BYD каже, що з’ясувала метод. За версією компанії, для злому мультимедійної системи він скористався спеціальним інструментом для доступу до Android Debug Bridge (ADB) і встановив сторонній застосунок із неперевіреного джерела. BYD відтворила цю вразливість у власних тестах, але наголошує: щоб хакер отримав доступ до даних про місцезнаходження автомобіля та мікрофона, водій мав підтвердити запит на дозвіл, який з’являється на екрані. У документальному фільмі, за словами виробника, про це не сказали.
Оновлення та нові заходи безпеки
Щоб усунути цю вразливість, BYD готує оновлення програмного забезпечення «по повітрю» (over-the-air). Воно має прибрати шлях, який дозволяє активувати ADB. Зазвичай цей режим вимкнений. Компанія не назвала точних термінів випуску оновлення, але заявила, що якщо схожі вразливості виявлять в інших її моделях, вони також отримають нове програмне забезпечення.
Що не розповіли у документальному фільмі
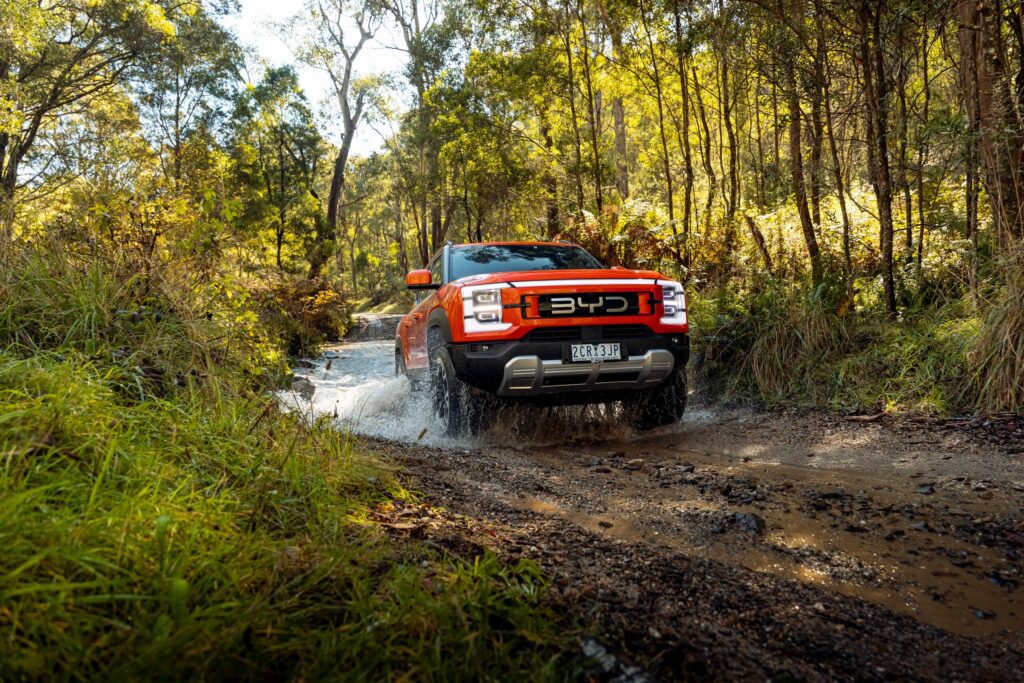
Окрема тема — фари та склоочисники. У програмі Four Corners показали, як хакер віддалено вмикає склоочисники, а потім вимикає фари, коли Shark 6 рухається вночі. За словами BYD, для контролю над цими функціями потрібно було набагато більше, ніж просто встановити стороннє програмне забезпечення.
Компанія стверджує, що хакер втрутився у проводку автомобіля та отримав доступ до внутрішньої шини CAN. Очевидно, що таке не може зробити хакер, який сидить лише за комп’ютером. Хрещук підтвердив у блозі, що справді під’єднався до проводки Shark 6 і встановив недорогий комп’ютер Raspberry Pi. Подібний підхід можна повторити й на багатьох інших нових автомобілях.
Щоб зменшити ймовірність того, що потенційні зловмисники використають пристрій через OBD-порт для доступу до критичних функцій авто, BYD каже, що запровадила нові заходи безпеки для інтерфейсу OBD. Тепер для цього потрібні фізична ізоляція та автентифікація пристрою.
Чому ця історія важлива для всіх автомобілів
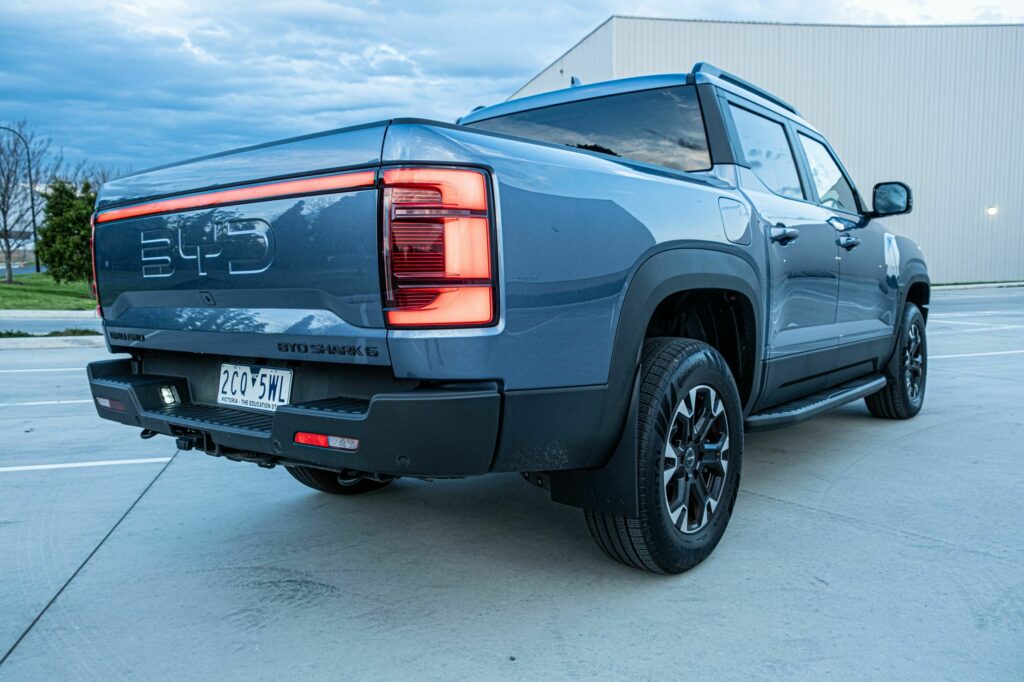
Історія з BYD Shark 6 виходить за межі одного пікапа чи однієї марки. Сучасні автомобілі дедалі більше нагадують комп’ютери на колесах: вони мають мультимедійні платформи, бездротові оновлення, датчики, камери, мікрофони та десятки електронних блоків, з’єднаних внутрішніми мережами. Через це будь-яка вразливість у програмному забезпеченні або фізичний доступ до шин передачі даних може мати серйозні наслідки.
Водночас важливо відрізняти віддалений злом, який може здійснити зловмисник із ноутбука, від втручання у фізичну проводку. У випадку Shark 6, за поясненням BYD, частина демонстрації залежала саме від фізичного доступу до CAN-шини та встановлення стороннього пристрою. Це не применшує проблему кібербезпеки, але змінює оцінку ризику для звичайного власника.
Для автовиробників цей епізод — нагадування, що безпека має бути не додатковою функцією, а частиною архітектури автомобіля з самого початку. Для покупців — привід уважніше ставитися до оновлень, дозволів у мультимедійній системі та будь-яких сторонніх застосунків, які вони встановлюють. А для ЗМІ — необхідність показувати повну картину: не лише ефектну демонстрацію, а й умови, за яких вона стала можливою, та те, наскільки такий сценарій відтворюваний у реальному житті.